Versionnées
Chaque modification est une nouvelle version
Les versions approuvées sont figées. Chaque alerte renvoie à la version, aux paramètres et aux valeurs d’indicateurs exacts qui l’ont produite.
Produit
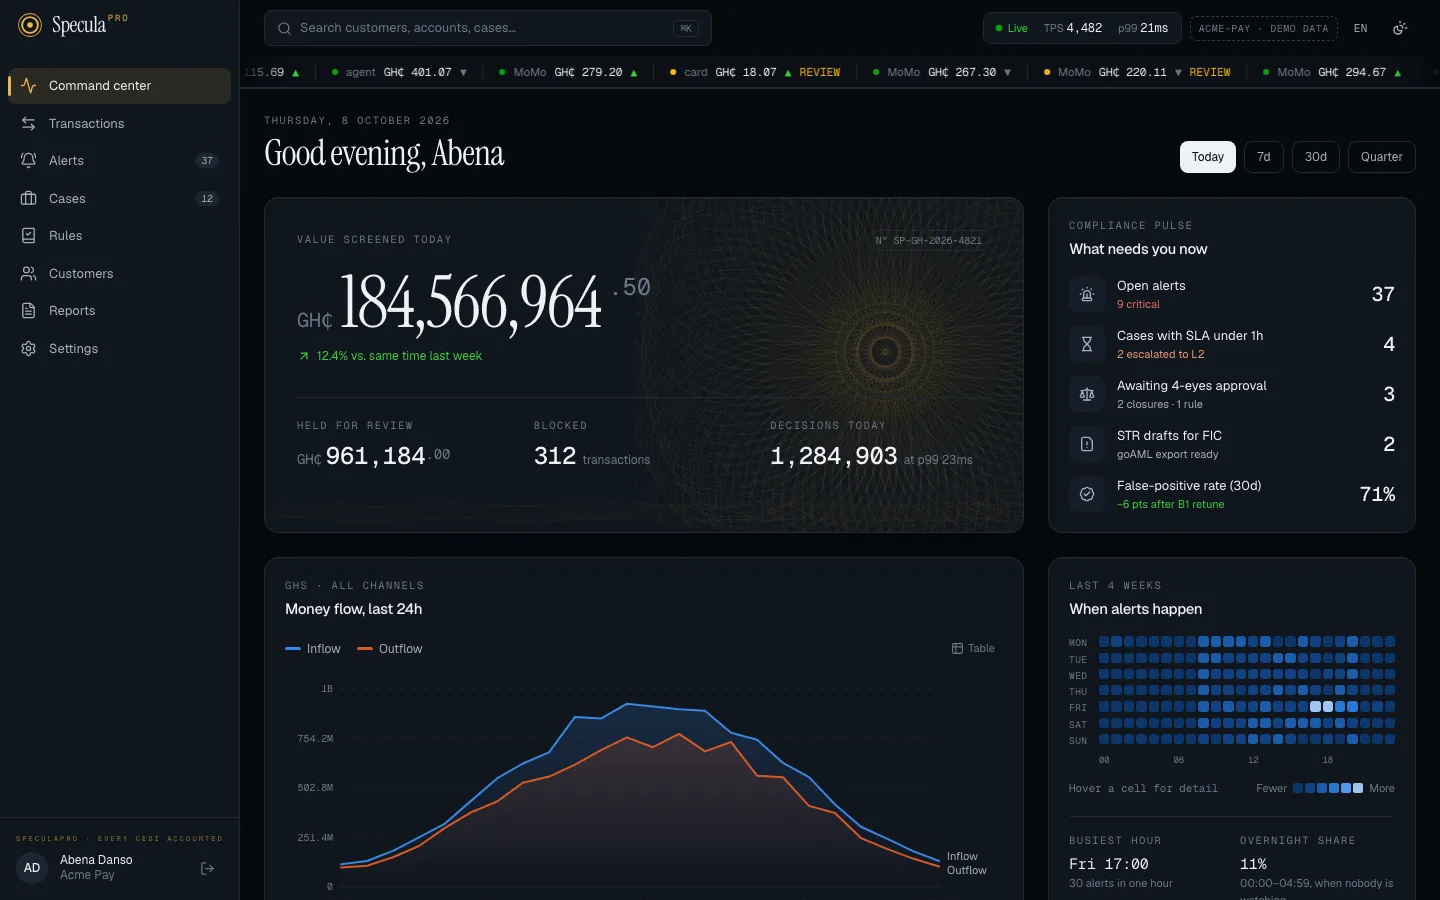
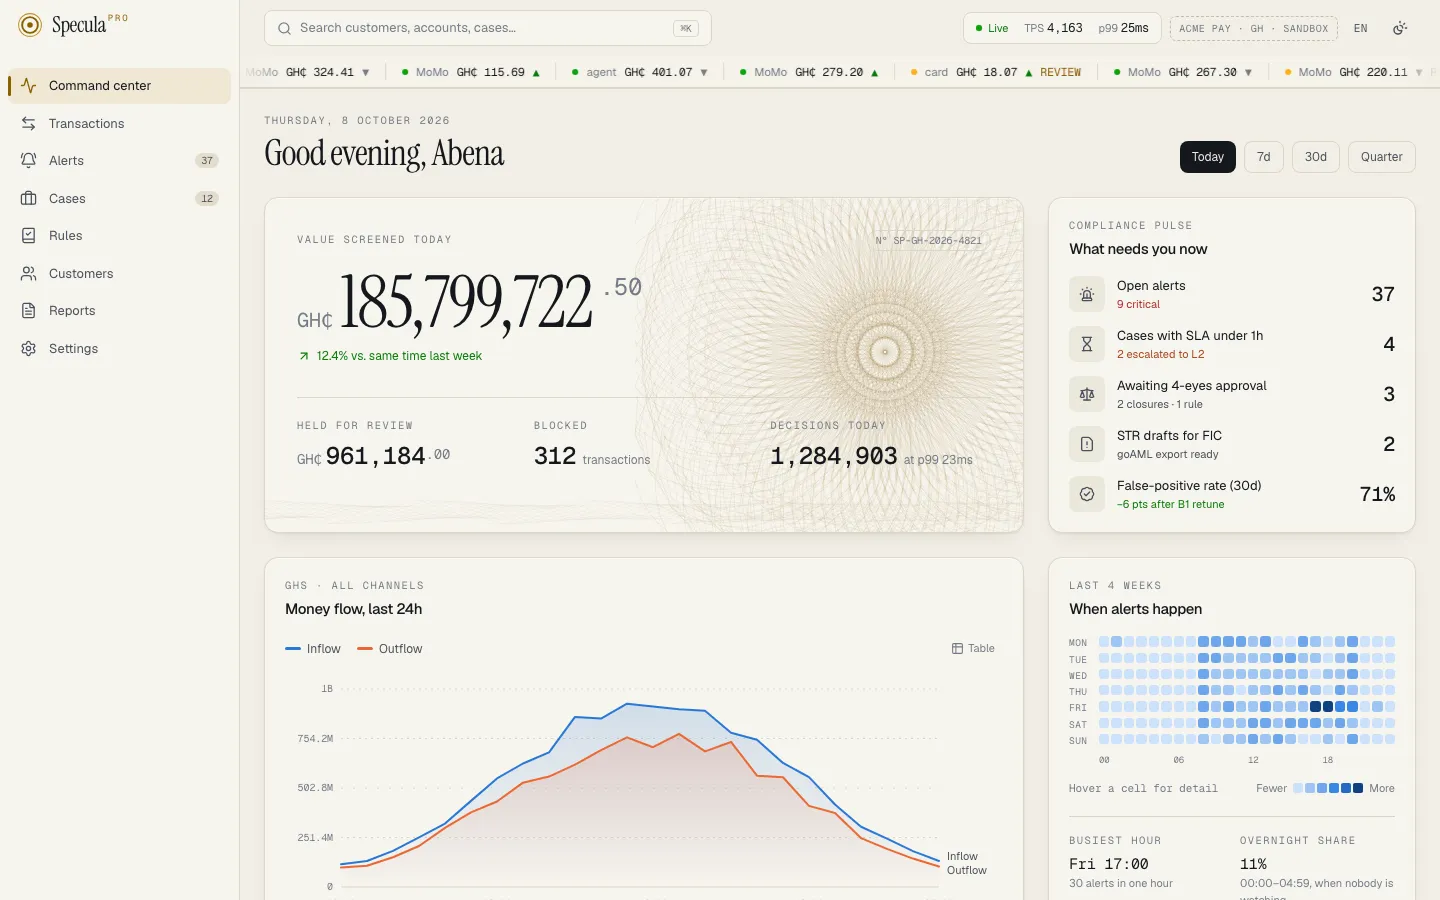
SpeculaPro réunit sur une même plateforme les décisions antifraude en temps réel et la surveillance LBC/FT, en conservant à chaque étape les éléments de preuve qu’attend votre régulateur.
01 · Réception des données
SpeculaPro conserve sa propre copie des transactions et des clients qu’il surveille. Les règles n’interrogent jamais votre système bancaire central : la surveillance ne le ralentit pas, continue de fonctionner s’il est indisponible et peut toujours montrer exactement les données qu’une règle a vues.
| Canal | Moment | Usage type | État |
|---|---|---|---|
| API REST d’événements | Après coup | Transactions, clients, comptes, taux de change et événements de compte tels que les connexions et les changements de carte SIM, envoyés par lots au fil de l’eau. | Disponible |
| API REST de décision | Temps réel | Votre switch interroge la plateforme avant d’autoriser un paiement et reçoit une réponse motivée : autoriser, examiner, bloquer ou authentification renforcée. | Disponible |
| Fichiers par lots | Fin de journée | Fichiers CSV, JSON Lines ou ISO 20022 (camt.053, pain.001) récupérés sur votre serveur SFTP ou votre espace de stockage compatible S3, ou fichiers CSV et JSON téléversés à la main. Fréquent pour les banques qui débutent. | Disponible |
| Capture des changements (CDC) | Sans travail d’intégration | Pour les systèmes centraux qui ne peuvent pas émettre d’événements : SpeculaPro suit les changements de la base de données grâce aux topics Debezium (JSON ou Avro) ou à la réplication logique PostgreSQL. | Disponible |
| Topic Kafka / Redpanda | Gros volumes | Les établissements dotés de leur propre plateforme de streaming publient sur leurs propres topics ; SpeculaPro les lit, avec un topic des rejets pour les messages refusés. | Disponible |
02 · Règles
Les règles sont écrites en CEL, un langage d’expressions sûr, et s’ajustent par des paramètres : montants, fenêtres de temps, canaux, segments de clientèle. Aucune livraison logicielle n’est nécessaire pour en modifier une.
Voir la bibliothèque de règles →Les versions approuvées sont figées. Chaque alerte renvoie à la version, aux paramètres et aux valeurs d’indicateurs exacts qui l’ont produite.
Un auteur de règles soumet ; une autre personne approuve. La base de données elle-même refuse qu’une personne approuve sa propre demande.
Faites tourner une nouvelle version à côté de la version actuelle. Elle enregistre ce qu’elle aurait signalé, sans créer d’alertes, jusqu’à ce que vous la mettiez en production.
Rejouez une règle en brouillon sur un historique allant jusqu’à 180 jours et comparez-la à la version en production : combien d’alertes elle aurait levées, et sur qui, avant même sa mise en production.
03 · Alertes et dossiers
Les déclenchements concernant un même client sont fusionnés en une seule alerte. Une activité connue et expliquée peut faire l’objet d’une exemption pour une durée déterminée, avec l’approbation d’une seconde personne ; les déclenchements exemptés restent conservés pour les auditeurs.
Les alertes sont réunies dans un dossier par client, avec une priorité, un responsable, une file d’équipe et une échéance. Les files sont traitées par échéance : le travail le plus urgent passe en premier.
Analyste, puis niveau 2, puis MLRO. Des politiques orientent les dossiers selon une condition : le dossier d’une PPE peut s’ouvrir au niveau 2 dans la file d’une équipe. Une échéance dépassée est consignée et peut escalader le dossier d’elle-même. La clôture d’un dossier à risque élevé exige un second approbateur.
Chaque dossier se clôt par une décision de clôture
Les faux positifs servent à affiner les règles : la file d’alertes s’allège au fil du temps.
04 · Déclarations
Les déclarations de soupçon sont préparées à partir du dossier, approuvées par une personne autre que leur auteur, puis exportées au format du régulateur : goAML pour les CRF qui l’utilisent, et une déclaration CENTIF imprimable pour les États de l’UEMOA et la Guinée, dont la mise en page reste à confirmer auprès de chaque CENTIF.
Export goAML disponible05 · Autour de l’enquête
Marquez clients et contreparties comme PPE, proche ou associé, sanctionné, risque élevé, informations défavorables, ou selon vos propres catégories. Un marquage se révoque, il ne se supprime jamais. Listes blanches et listes noires pour les pays, les codes marchands, les comptes et les appareils.
Les listes de l’ONU, de l’OFAC, de l’UE et du Royaume-Uni sont récupérées et versionnées pour vous, avec des imports pour les listes du Nigeria, du Ghana et de l’UEMOA. Un rapprochement de noms qui explique chaque score. Connectez OpenSanctions, ComplyAdvantage ou World-Check One pour les PPE. Les réviseurs écartent les faux positifs et confirment les vrais positifs en regard de l’entrée de la liste, avec un second approbateur là où cela compte. Par défaut, les décisions en temps réel bloquent les paiements concernés par une correspondance de sanctions confirmée.
Chaque espace de travail peut entraîner, sur ses propres transactions, un modèle qui évalue le caractère inhabituel d’un paiement et en donne les raisons. Les règles lisent le score ; le modèle ne bloque ni n’alerte jamais de lui-même. Chaque version tourne d’abord en mode observation et sa mise en production exige l’approbation d’une seconde personne.
Volumes, typologies, performance des règles et issue des alertes, mois par mois. Un entrepôt analytique ClickHouse, facultatif, étend la vue à 24 mois ; sans lui, Postgres suffit.
Assignations, escalades, délais de traitement dépassés et paiements bloqués parviennent aux bonnes personnes par e-mail, SMS ou WhatsApp, et à vos propres systèmes par webhook signé, à partir de modèles que vous pouvez traduire.
Chaque établissement travaille dans sa propre devise de base, avec une table quotidienne des taux de change. Le Ghana, le Nigeria et les huit États de l’UEMOA disposent de leurs propres packs et de paramètres de déclaration par défaut, accompagnés de la liste des valeurs que chaque régulateur doit confirmer. La Sierra Leone, le Liberia, la Gambie, la Guinée et le Kenya ont eux aussi des packs de départ et des paramètres de déclaration par défaut, issus de nos recherches et encore à vérifier avec des juristes et chaque régulateur. Règles, formats de déclaration, devises et langues s’ajoutent marché par marché. L’application est disponible en anglais et en français, avec une terminologie française conforme aux usages de l’UEMOA et de la BCEAO pour l’Afrique de l’Ouest francophone.
06 · Séparation des tâches
Les rôles intégrés suivent l’organisation des équipes conformité. La personne qui écrit une règle ne peut pas l’approuver, et l’analyste qui clôt un dossier à risque élevé ne peut pas le valider seul.
| Rôle | Ce qu’il permet |
|---|---|
| Analyste | Traite les alertes et les dossiers, prépare les déclarations, propose des exemptions. |
| Analyste senior | Tout ce que fait un analyste, plus la clôture des dossiers et la gestion des marquages de risque. |
| Enquêteur de niveau 2 | Prend en charge les dossiers escaladés et approuve les clôtures de dossier d’autres personnes. |
| Responsable LBC/FT (MLRO) / Responsable conformité | Approuve les déclarations, les exemptions, les modifications de règles et les clôtures de dossiers à risque élevé. |
| Auteur de règles | Écrit et ajuste les règles. Ne peut pas approuver ses propres modifications. |
| Approbateur de règles | Relit et approuve les versions de règle écrites par quelqu’un d’autre. |
| Auditeur | Accès en lecture seule aux alertes, aux dossiers, aux règles et au journal d’audit. |
| Délégué à la protection des données (DPO) | Pilote l’espace Protection des données : conservation, gels juridiques, demandes de personnes concernées et registre des violations. |
| Administrateur | Utilisateurs, rôles, clés API et paramètres, les modifications sensibles étant approuvées par une seconde personne. Aucun accès aux enquêtes par défaut. |
Un autre besoin ? Composez un rôle personnalisé à partir d’une liste d’autorisations rédigée en langage clair.
Prochaine étape
Parlez-nous de votre établissement, de vos volumes et de votre autorité de contrôle. Nous vous présenterons la plateforme et la bibliothèque de règles, et nous discuterons d’un projet pilote.